Le CERT-FR signale plusieurs vulnérabilités dans le logiciel XenServer. Son avis du 12 novembre 2026 concerne les versions 8.4 et 9 lorsqu’elles ne disposent pas du dernier correctif de sécurité.
Selon le CERT-FR, certaines de ces failles peuvent permettre une élévation de privilèges, c’est-à-dire l’obtention de droits supplémentaires, une atteinte à la confidentialité des données ou un contournement de la politique de sécurité, qui permet de passer outre les règles prévues. L’avis ne précise pas si ces vulnérabilités sont actuellement exploitées.
Le bulletin Citrix indique les correctifs à consulter
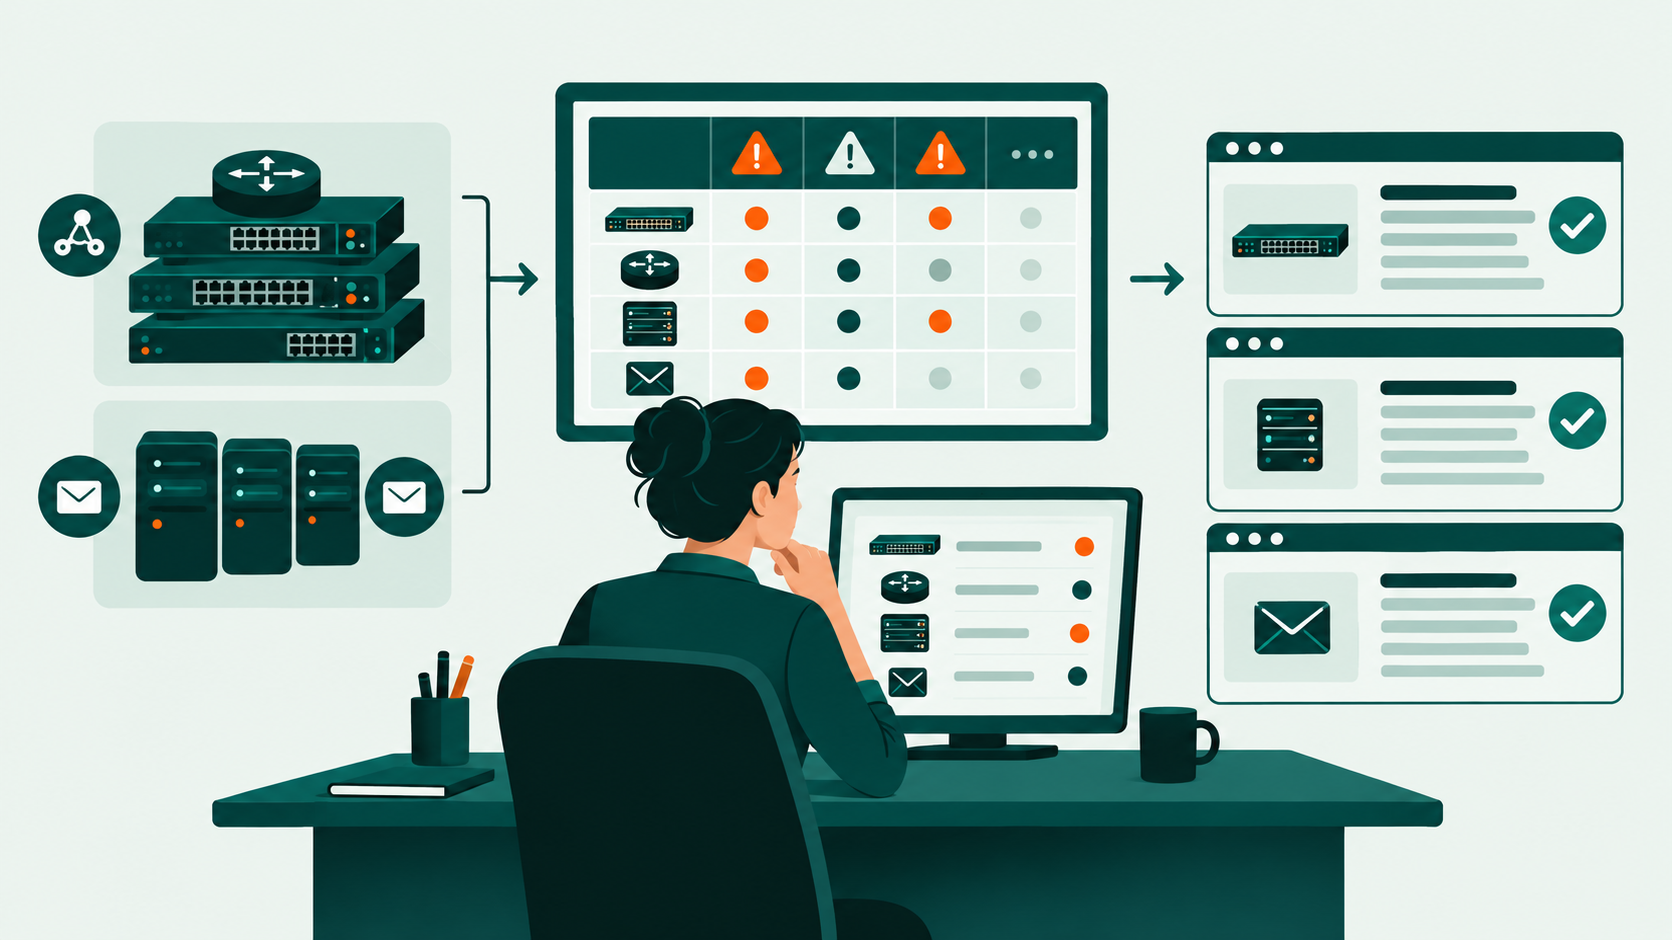
Pour les équipes qui administrent ces installations, la première vérification porte sur la version utilisée et son niveau de mise à jour. Le CERT-FR renvoie au bulletin de sécurité Citrix CTX697316 du 10 novembre 2026 pour obtenir les correctifs. Les administrateurs concernés doivent consulter ce document afin d’identifier la mise à jour applicable à leur installation et les consignes de l’éditeur avant d’intervenir.
À retenir
Dans son avis du 12 novembre 2026, le CERT-FR signale plusieurs vulnérabilités dans XenServer 8.4 et 9 lorsqu’ils n’ont pas le dernier correctif de sécurité. Certaines peuvent entraîner une élévation de privilèges, une atteinte à la confidentialité ou un contournement de la politique de sécurité. Le CERT-FR renvoie au bulletin Citrix CTX697316 pour les correctifs.