Dans sa synthèse du 5 novembre 2026, Microsoft présente Microsoft Execution Containers, un mécanisme qui vise à limiter les ressources accessibles à un agent IA local sur un PC Windows. L’entreprise indique que ce mécanisme et la découverte d’agents dans Defender sont généralement disponibles. Dans la même mise à jour, l’entreprise dit que Microsoft Defender sait repérer plus de 50 agents pris en charge et leurs connexions à des outils, sur Windows et macOS. Les deux fonctions donnent aux équipes informatiques des moyens distincts pour encadrer ces logiciels : restreindre leurs accès et mieux les inventorier.
Limiter les accès d’un agent sur Windows
Microsoft Execution Containers applique une zone de confinement imposée par le système d’exploitation. Selon Microsoft, elle peut limiter l’accès d’un agent aux fichiers, au réseau, aux processus et aux interactions avec l’utilisateur. Les administrateurs peuvent ajuster les règles puis les valider avant de les appliquer plus largement.
Ce type de contrôle répond à une question pratique : quelles ressources un agent peut-il utiliser pour accomplir sa tâche ? Une équipe peut, par exemple, chercher à empêcher un outil d’accéder à des fichiers sans rapport avec le travail demandé. Le principe du moindre privilège consiste à n’accorder que les accès nécessaires.
Voir quels agents et quels outils sont présents
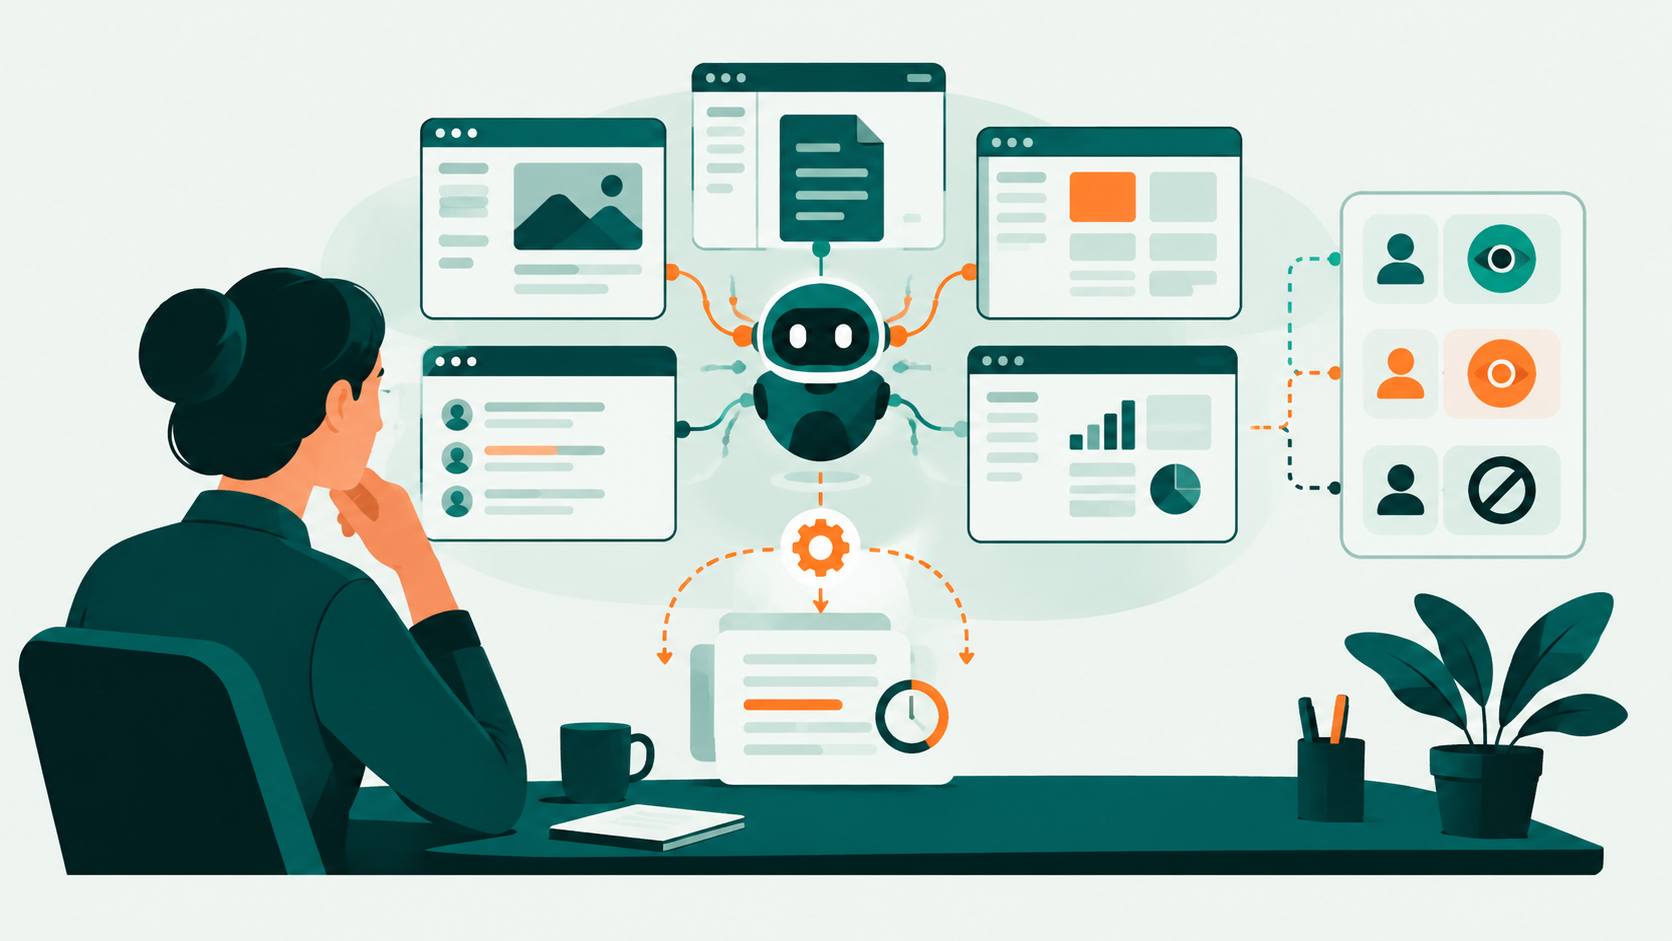
Microsoft Defender ajoute de son côté une fonction de découverte des agents IA locaux pris en charge, sur Windows et macOS. Microsoft indique en reconnaître plus de 50 et relever leurs configurations MCP, les connexions qui utilisent le protocole Model Context Protocol pour permettre à un agent d’échanger avec des outils ou des données. La console rassemble aussi du contexte sur l’agent, l’appareil et le compte.
Cette visibilité aide une équipe à dresser l’inventaire des agents utilisés sur ses postes et à examiner les outils auxquels ils sont reliés. La découverte ne constitue pas, à elle seule, une restriction d’accès : elle renseigne l’administration, tandis que le confinement relève d’un autre mécanisme. Microsoft annonce par ailleurs une intégration future de ses conteneurs avec Intune, Entra et Agent 365, sans en donner le calendrier dans cette publication.
La publication de novembre ne détaille ni les licences requises ni les prérequis de déploiement. Avant de retenir ces fonctions pour leurs postes, les organisations doivent consulter les conditions et la documentation de Microsoft. Cette annonce ne constitue pas une évaluation indépendante de l’efficacité des contrôles.
À retenir
Microsoft annonce Microsoft Execution Containers, un mécanisme de confinement des agents IA locaux sous Windows, et une fonction de Microsoft Defender qui découvre plus de 50 agents pris en charge ainsi que leurs configurations MCP sous Windows et macOS. Les deux fonctions sont présentées comme généralement disponibles ; Microsoft ne publie pas d’évaluation indépendante de leur efficacité.