À retenir
Le nom d’un fichier téléchargé ne suffit pas à juger sa légitimité : Microsoft observe des archives dont le contenu change entre deux téléchargements.
Des sites qui imitent des éditeurs connus servent actuellement à distribuer des installateurs malveillants. Microsoft Security Research et Microsoft Defender Experts décrivent une campagne où une simple recherche de logiciel peut conduire à une archive piégée, puis à une compromission persistante du poste. Le risque ne tient donc pas seulement au fichier téléchargé : il repose sur toute la chaîne qui va de la page contrefaite aux mécanismes de maintien sur la machine.
La campagne, documentée par Microsoft le 1er septembre 2026, a été observée dans plusieurs secteurs, dont la santé, l’industrie, le jeu vidéo, la technologie, la logistique, le gouvernement et l’enseignement supérieur. Microsoft précise que les observations concernent principalement des opérations basées en Chine et des utilisateurs sinophones. Cette indication décrit le périmètre observé ; elle ne constitue pas une attribution à un acteur étatique.
Une page familière, puis une archive qui change de contenu
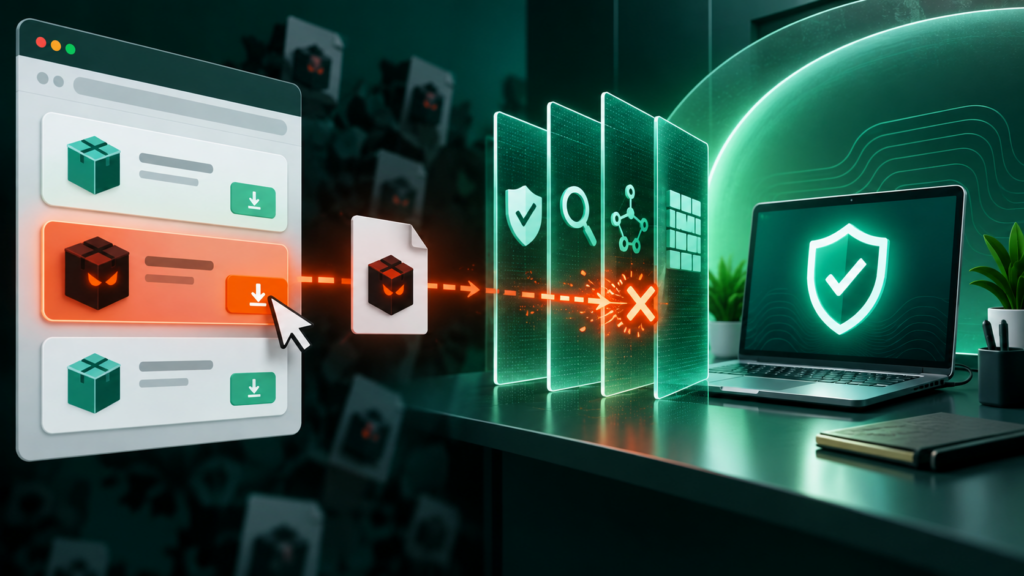
Le point de départ est une page de téléchargement conçue pour ressembler à celle d’un éditeur légitime. Microsoft cite notamment des imitations associées à des logiciels ou services de Razer, Microsoft Edge, Kaspersky, Sejda PDF, DiskGenius, Baidu Netdisk et d’autres outils. Le bouton de téléchargement paraît normal, mais le fichier est servi par une infrastructure distincte et contrôlée par les attaquants.
Un élément complique la détection : plusieurs archives conservent un nom proche ou identique tout en changeant de contenu entre deux téléchargements. Microsoft a observé des archives générées côté serveur, parfois avec des noms comme app_setup, zinst ou intsoft. Le nom du fichier devient ainsi un indice fragile. Le domaine d’origine, le référent de téléchargement, le comportement du programme et les hachages connus apportent davantage de contexte.
Une chaîne d’infection en plusieurs étapes
Après extraction, l’archive lance un programme d’installation qui dépose un premier exécutable dans un chemin aléatoire. D’autres composants peuvent ensuite être écrits dans des répertoires accessibles à l’utilisateur ou dans des dossiers système. Microsoft décrit aussi une variante qui utilise le service Windows Installer, avec msiexec.exe, afin de faire exécuter un fichier depuis un emplacement inhabituel.
La persistance passe notamment par des tâches planifiées aux noms anodins. Certains composants tentent ensuite d’obtenir des privilèges élevés, de modifier les exclusions de Microsoft Defender, de désactiver des services liés aux mises à jour ou de supprimer les clichés instantanés. Des injections de processus et des communications vers une infrastructure distante complètent le scénario observé.
Microsoft indique que ses outils ont détecté et, dans certains environnements, interrompu plusieurs étapes de l’attaque. Cette capacité ne signifie pas qu’une infection est automatiquement résolue : l’entreprise précise que l’éradication complète de la persistance peut encore nécessiter l’intervention des équipes de réponse à incident.
Les réflexes utiles pour réduire le risque
- Télécharger les logiciels depuis le site officiel de l’éditeur ou un magasin reconnu, en vérifiant attentivement le domaine avant de lancer le fichier.
- Éviter d’exécuter une archive reçue par un résultat de recherche qui ne correspond pas au domaine attendu, même si son nom et son apparence semblent familiers.
- Conserver actives les protections de réputation, de navigation et de modification des défenses du poste.
- Surveiller les tâches planifiées inhabituelles, les exécutables lancés depuis des répertoires publics ou aléatoires et les tentatives d’ajout d’exclusions antivirus.
- En cas de doute, isoler le poste, préserver les éléments utiles à l’analyse et prévenir l’équipe informatique plutôt que de supprimer précipitamment les fichiers.
Ce que l’on peut affirmer, et ce qui reste ouvert
Le dossier de Microsoft établit le mode opératoire observé, les familles de domaines imitateurs, les mécanismes de persistance et plusieurs signaux de détection. Il ne fournit pas, à lui seul, une mesure indépendante de la prévalence mondiale de la campagne. Microsoft estime avec une confiance modérée que l’activité est cohérente avec la campagne Silver Fox, également appelée Yinhu, mais ne l’attribue pas à un acteur étatique.
La leçon opérationnelle est plus solide que toute tentative d’attribution : un logiciel populaire peut devenir le prétexte d’une attaque lorsque la page de téléchargement, l’archive et l’installeur sont contrôlés par un tiers. Pour les utilisateurs comme pour les organisations, la vérification de la source et l’observation des comportements après téléchargement restent les premières barrières.