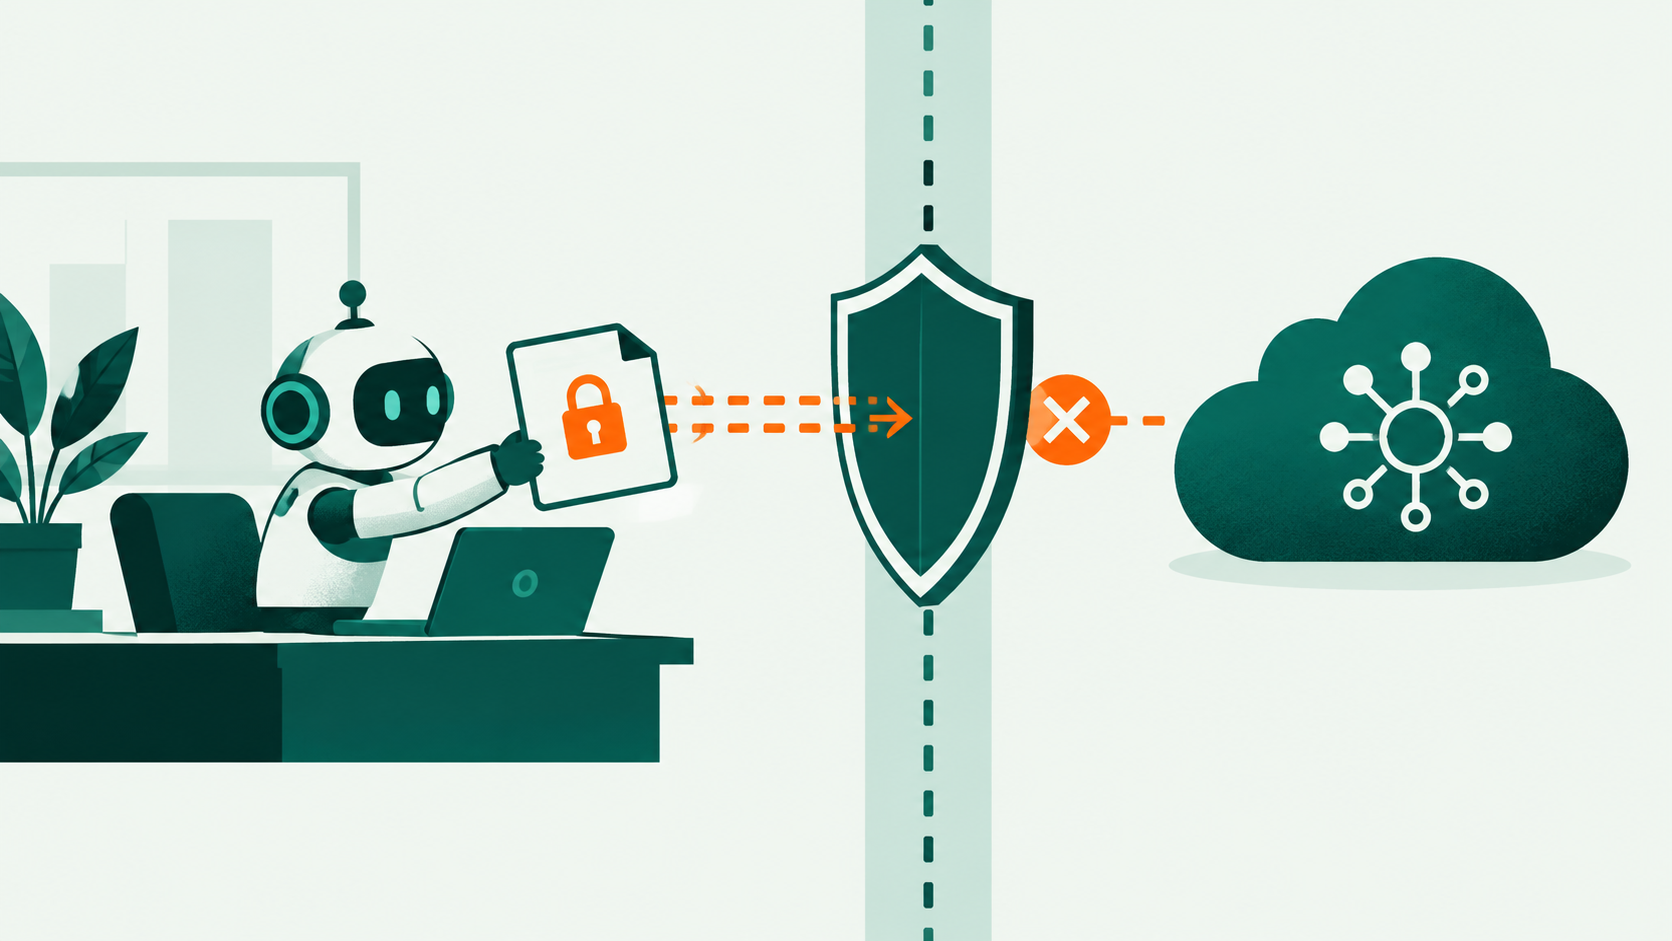
Microsoft annonce que ses règles de protection des données peuvent désormais s’appliquer au trafic réseau d’agents d’intelligence artificielle agissant pour un utilisateur. L’entreprise cite le cas d’un agent qui tente d’envoyer un document sensible vers un outil d’IA non autorisé : la règle peut bloquer le transfert avant que les données ne quittent l’organisation.
Un contrôle au moment du transfert
Microsoft Purview classe les données et définit les règles de protection. Microsoft Entra Global Secure Access peut appliquer ces règles au niveau du réseau, y compris au trafic d’agents agissant au nom d’un utilisateur. Microsoft indique que cette fonction est disponible de manière générale. Les organisations doivent vérifier les tarifs et conditions sur le site de l’éditeur pour savoir ce qui s’applique à leur environnement.
Concrètement, une personne peut confier une tâche à un agent tout en empêchant l’envoi d’un document sensible vers une destination jugée risquée. Le blocage dépend des règles configurées et de la destination ; cette annonce ne signifie pas que tous les échanges des agents sont automatiquement contrôlés.
Des résumés pour enquêter sur les courriels suspects
Le bilan de Microsoft présente aussi un résumé généré par intelligence artificielle des résultats d’analyse de liens et de fichiers suspects pendant l’examen d’un courriel. Cette fonction de Microsoft Security Copilot concerne les organisations qui utilisent à la fois Microsoft Defender et Microsoft Security Copilot. Microsoft la décrit comme une aide pour lire les résultats de l’analyse ; l’équipe de sécurité reste chargée d’examiner les éléments et de décider des suites à donner.
Ces annonces portent sur des contrôles de transfert et un appui à l’investigation. Elles ne remplacent ni la définition des règles de protection par l’organisation ni l’examen humain d’un incident. Les conditions et la documentation applicables sont à vérifier auprès de Microsoft.
Sources de référence
À retenir
Microsoft indique que Purview définit les règles de protection des données et qu’Entra Global Secure Access peut les appliquer au trafic réseau d’agents agissant pour un utilisateur. Un transfert vers une destination jugée risquée peut être bloqué selon les règles configurées. Les résumés d’analyse de courriels dans Security Copilot nécessitent Microsoft Defender et Microsoft Security Copilot.