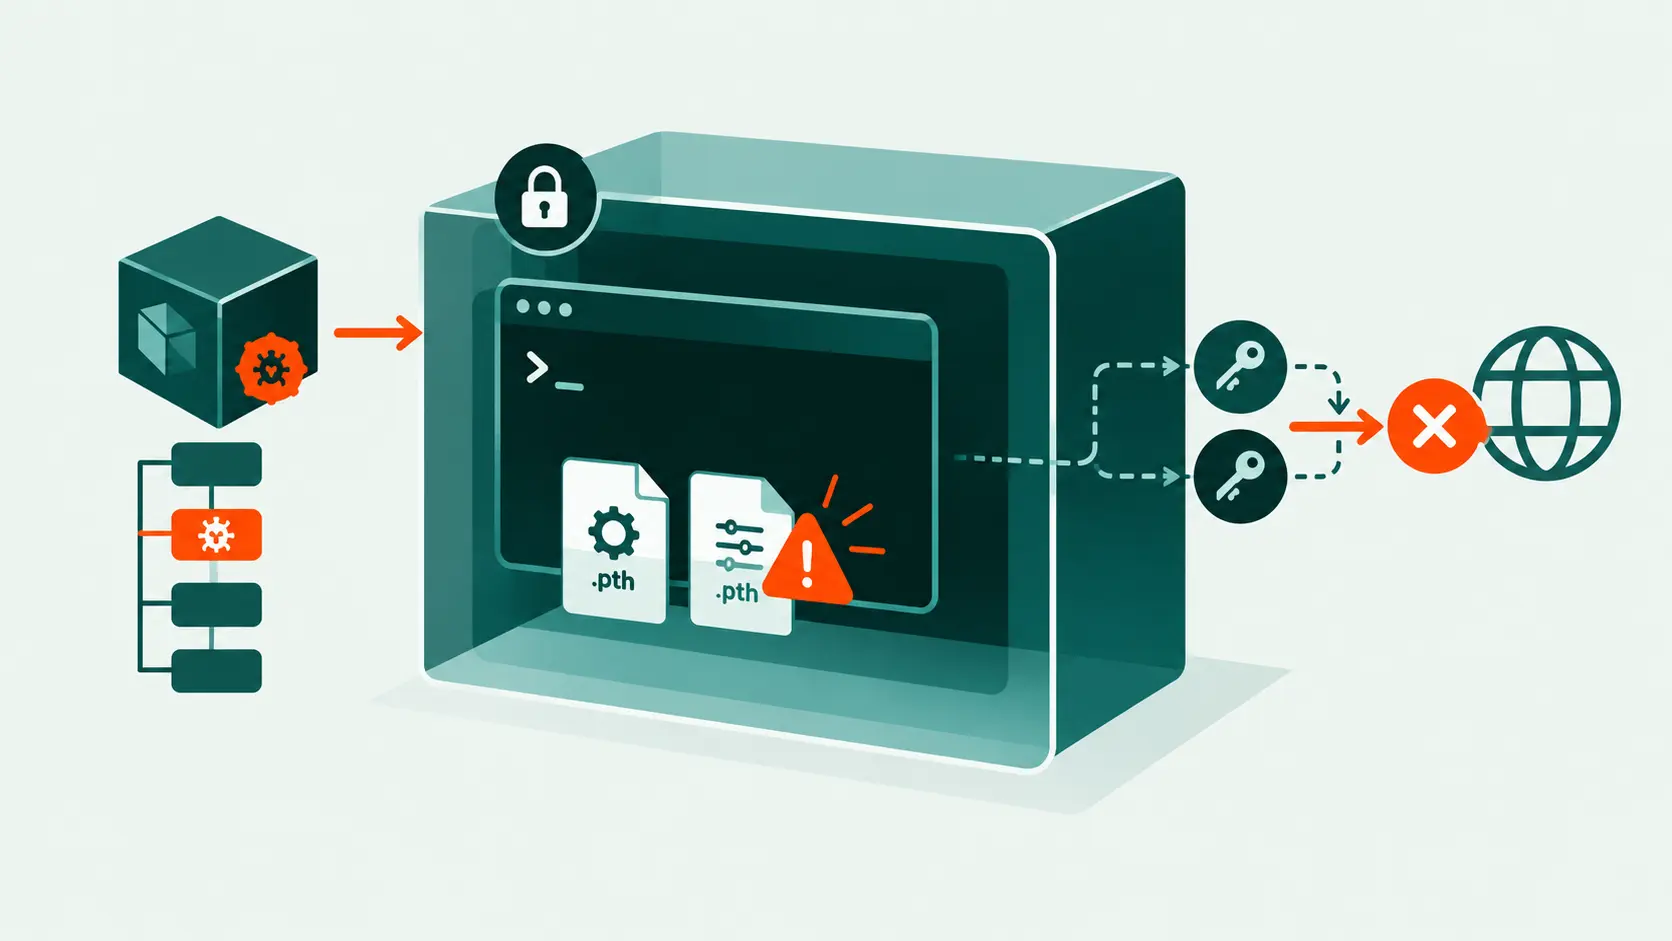
Une version compromise de LiteLLM, un logiciel qui relie les applications à des fournisseurs de modèles d’IA, a été publiée le 21 octobre 2026 sur PyPI et diffusée dans des images de conteneur officielles, selon Microsoft Threat Intelligence. Le code ajouté pouvait s’exécuter dès le démarrage normal de Python, le langage dans lequel fonctionne ce paquet. Pour les équipes qui utilisent des outils d’IA, le risque ne se limitait donc pas aux serveurs qui faisaient tourner LiteLLM comme passerelle entre applications et fournisseurs de modèles.
Microsoft a publié son analyse le 23 octobre. Elle porte sur LiteLLM 1.107.0 et décrit des fichiers malveillants capables de rechercher des identifiants accessibles dans un environnement touché.
Le démarrage de Python élargissait l’exposition
Outre les serveurs qui l’utilisent comme passerelle, le paquet est aussi installé sur des postes de développement, des machines de test, des agents d’intégration continue et des conteneurs. Microsoft indique que le code compromis pouvait se déclencher à l’initialisation de Python, sans qu’un programme ait besoin d’importer LiteLLM.
Le mécanisme reposait sur des fichiers de démarrage ajoutés à l’environnement Python. Si l’interpréteur était lancé dans un environnement concerné, ces fichiers pouvaient activer un collecteur. Celui-ci cherchait des données d’authentification dans des outils de développement et d’IA, des services cloud, des navigateurs et des éléments d’infrastructure auxquels le processus avait accès.
Ce périmètre explique pourquoi un test habituel peut être risqué : Microsoft déconseille de lancer Python ou pip, son outil d’installation de paquets, depuis l’environnement suspect pendant l’enquête. Le lancement de l’interpréteur peut lui-même déclencher les fichiers concernés.
Une version précise, pas toutes les installations
L’analyse vise la version 1.107.0 de LiteLLM publiée le 21 octobre, ainsi que des images de conteneur officielles associées à cette diffusion. Elle ne permet pas de conclure que toutes les installations de LiteLLM, ni même toutes celles ayant reçu cette version, ont subi une exfiltration. Microsoft recommande de croiser les indices techniques et les journaux de l’organisation avant de qualifier un système de compromis.
Microsoft décrit aussi un mécanisme distinct, orienté Unix, qui pouvait récupérer puis exécuter du code supplémentaire. Cette activité n’était pas confirmée dans l’analyse publiée. Le rapport précise également que l’accès initial de l’attaquant à l’environnement amont n’avait pas été établi par Microsoft.
Isoler, examiner depuis un système sain et renouveler les secrets
Pour les organisations susceptibles d’avoir utilisé la version ou les images concernées, Microsoft recommande d’isoler les environnements touchés et de mener l’examen depuis un système de confiance. La suppression du seul répertoire LiteLLM peut laisser des fichiers de démarrage ailleurs dans l’environnement Python ; une reconstruction à partir d’artefacts vérifiés est donc à privilégier.
Microsoft recommande de renouveler depuis une machine saine les identifiants auxquels l’environnement pouvait accéder : clés de fournisseurs de modèles, accès cloud, secrets d’intégration continue ou jetons de dépôt de code. Il recommande également de révoquer les sessions des identités concernées. Les équipes doivent aussi comparer les versions installées, les images déployées et leurs journaux avec les recommandations à jour de LiteLLM. La portée dépend de ce qui a réellement été installé et exécuté dans chaque organisation.
Pour les formateurs et organismes qui expérimentent des outils d’IA, cet incident rappelle qu’une dépendance présente sur un poste de développement peut exposer des secrets sans être utilisée directement par l’application du moment. La vérification des versions et des environnements de test fait partie de la sécurisation d’un projet, au même titre que le contrôle des accès aux clés et comptes cloud.
Sources de référence
À retenir
Microsoft indique que LiteLLM 1.107.0, publié le 21 octobre 2026, a été compromis et diffusé sur PyPI ainsi que dans des images de conteneur officielles. Des fichiers ajoutés pouvaient lancer un collecteur au démarrage de Python et chercher des identifiants accessibles au processus. Microsoft recommande l’isolement, l’examen depuis un environnement sain, la reconstruction à partir d’artefacts vérifiés et le renouvellement des identifiants accessibles.