Détecter une vulnérabilité ne suffit pas à protéger un logiciel : il faut encore vérifier qu’elle existe, mesurer son impact et faire intégrer un correctif. C’est le principal enseignement du bilan publié le 7 octobre par Microsoft sur FORGE, son laboratoire de recherche de failles assistée par des agents d’intelligence artificielle.
Microsoft affirme que FORGE a contribué à la découverte de vulnérabilités Windows associées à 140 CVE, des identifiants publics attribués aux vulnérabilités, entre mai et septembre 2026. L’équipe dit aussi avoir soumis 155 rapports validés en interne dans 23 projets open source, dont le noyau Linux. Ces chiffres viennent du bilan de l’entreprise et ne constituent pas une évaluation indépendante de ses méthodes.
Le volume de détections ne mesure pas les correctifs livrés
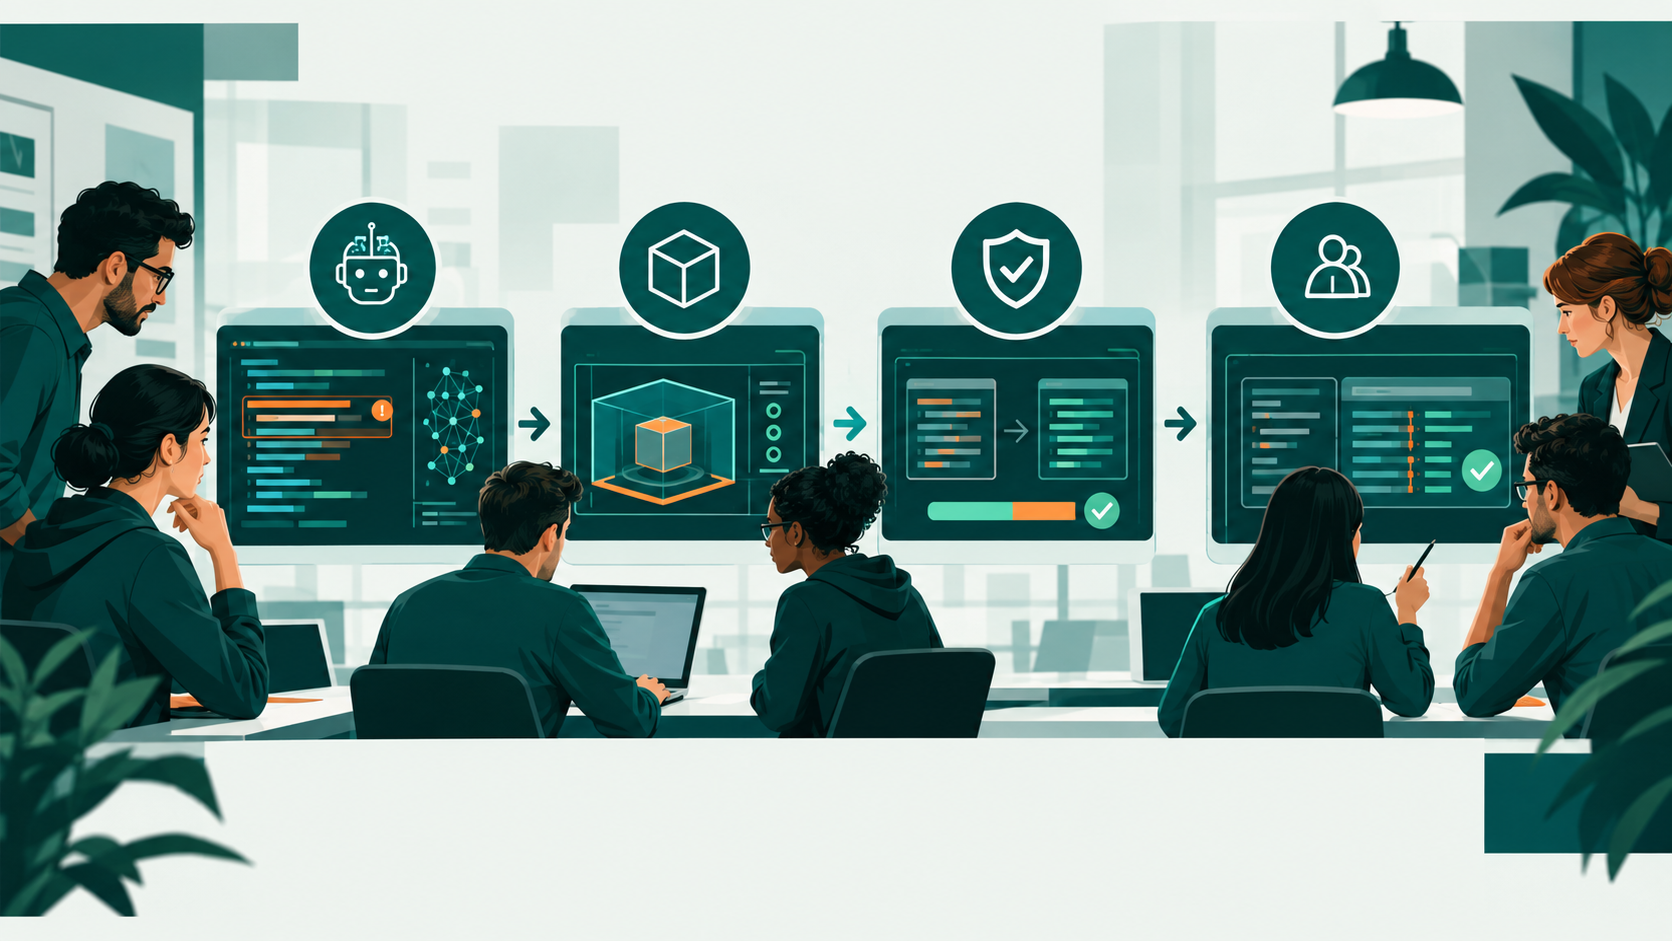
Une analyse automatisée peut signaler du code suspect ou produire un scénario qui semble déclencher un défaut. Les ingénieurs doivent ensuite reproduire le problème dans le bon environnement, confirmer qu’il représente un risque de sécurité et transmettre des éléments précis aux équipes qui maintiennent le logiciel. Microsoft souligne que cette étape peut devenir un goulot d’étranglement si les rapports arrivent plus vite que les équipes ne peuvent les examiner.
Sur les 155 rapports open source mentionnés, Microsoft indique que 93 avaient reçu une reconnaissance ou une acceptation documentée de mainteneurs, répartis sur 14 projets ou familles au moment de la publication. Une reconnaissance ne signifie pas nécessairement qu’un correctif a été diffusé : les rapports peuvent se trouver à différentes étapes, et certains détails ne sont pas encore publics.
La validation fait partie de la recherche
Pour Microsoft, les outils les plus utiles ne se limitent donc pas à proposer des pistes. Ils aident aussi à reproduire un défaut et à préparer un test qui permettra de contrôler le correctif. Une reproduction fiable donne aux développeurs un point de départ concret et peut ensuite servir à vérifier qu’une modification n’a pas réintroduit le problème.
L’entreprise cite également une contribution de FORGE au processus Akrites, une initiative de la Linux Foundation consacrée à la coordination de la correction et de la divulgation de failles dans des logiciels open source critiques. Selon Microsoft, l’un de ses rapports a été le premier dépôt Akrites à conduire à un correctif intégré au noyau Linux. La découverte doit aussi suivre les règles et passer par les responsables de chaque projet.
Ce que les organisations peuvent retenir
Pour une équipe informatique qui évalue ces outils, le nombre de failles repérées reste un indicateur incomplet. Il faut aussi suivre les défauts reproductibles, les rapports acceptés par les mainteneurs et le délai jusqu’à un correctif vérifié. Microsoft précise que ses agents peuvent automatiser des tâches, mais que les ingénieurs gardent la responsabilité d’évaluer l’impact, de relire les changements et de valider les mises à jour.
Le bilan de FORGE décrit ainsi une recherche où l’IA augmente la capacité de détection, tandis que le tri, la correction et les tests déterminent si cette capacité améliore réellement la sécurité des logiciels.
Sources de référence
À retenir
Microsoft indique que son laboratoire FORGE a contribué à découvrir des vulnérabilités Windows et à soumettre des rapports sur des projets open source. L’entreprise souligne que la détection assistée par IA doit être suivie d’une validation, d’une correction et de tests.